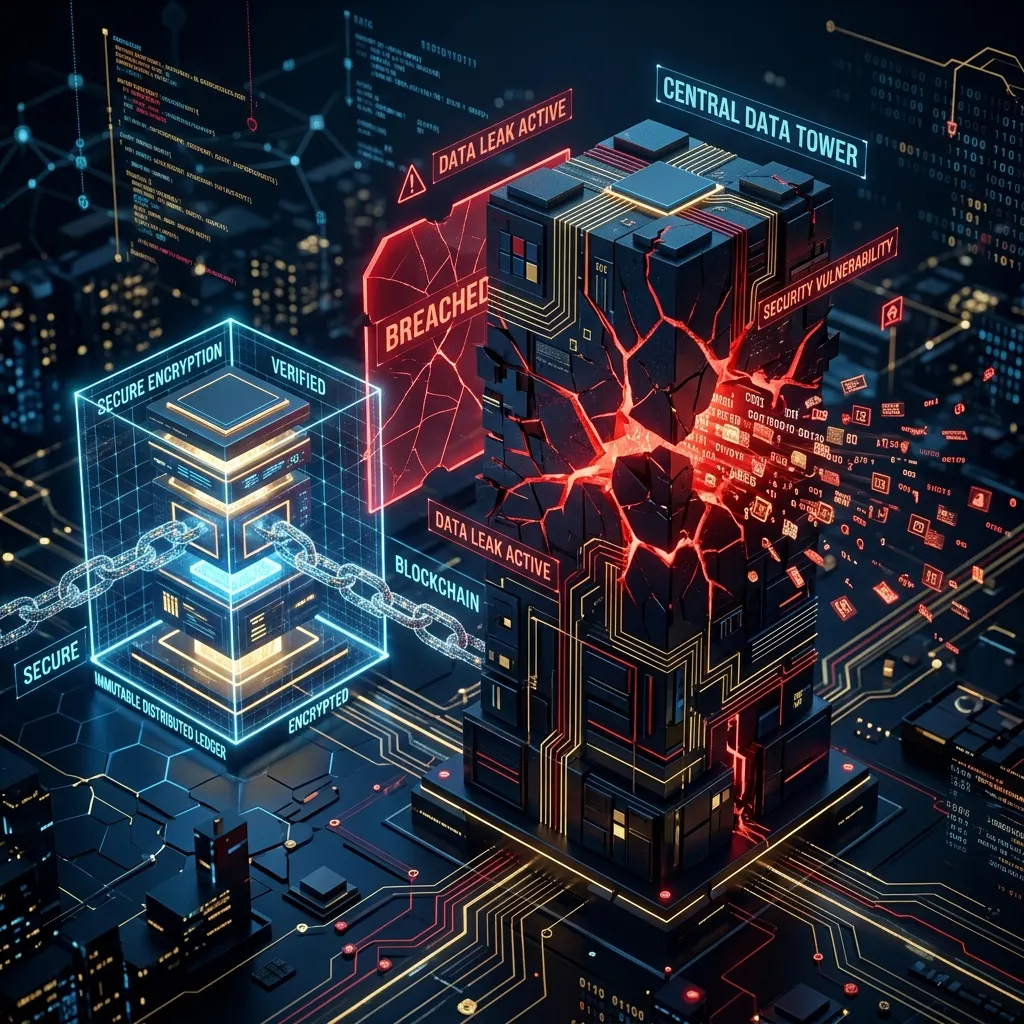
El registro de la proveniencia e historial de transacciones en el sector de coleccionables de alto valor ha dependido históricamente de bases de datos relacionales tradicionales (como sistemas SQL administrados por servidores locales o servicios de nube convencionales). Sin embargo, ante el incremento de ciberamenazas avanzadas y la sofisticación técnica de los ataques internos, esta infraestructura revela vulnerabilidades crÃticas de diseño.
Las Deficiencias Estructurales de SQL frente al Fraude
Las bases de datos relacionales estándar operan bajo el principio de operaciones CRUD (Crear, Leer, Actualizar, Borrar). Esto significa que cualquier usuario o administrador con privilegios de sistema elevados (administrador de base de datos o DBA), o cualquier atacante que consiga comprometer sus credenciales, tiene la capacidad técnica de modificar o borrar registros históricos de forma directa.
En el contexto numismático, esto abre la puerta a fraudes indetectables: alteración de registros de propiedad antiguos, modificación de certificados de proveniencia para validar piezas falsificadas o inserción de transacciones inexistentes. Al no existir una inmutabilidad matemática nativa, las auditorÃas tradicionales a menudo no logran detectar estas modificaciones si el atacante borra las trazas de registro (logs) correspondientes de la máquina virtual o base de datos.
Inmutabilidad por Diseño y Defensa en Profundidad
Resolver este reto estructural exige una transición hacia arquitecturas de registros inmutables. El ecosistema tecnológico de FNTC descarta la dependencia exclusiva de bases de datos tradicionales para la custodia de certificados de autenticidad. Implementamos un repositorio criptográficamente cifrado donde los registros se enlazan mediante criptografÃa de clave pública y hashing, impidiendo cualquier modificación retroactiva sin alertar instantáneamente al sistema.
Esta arquitectura se complementa con nuestro principio de Defensa en Profundidad, que establece capas de seguridad fÃsica, administrativa y técnica para salvaguardar las bases de datos principales. El acceso se autentica y encripta dinámicamente bajo parámetros Zero Trust en cada punto de contacto, aislando el núcleo de datos de amenazas externas y vulnerabilidades de configuración.
El Rol del SOC y la AuditorÃa ML
Además de la protección criptográfica a nivel de datos, monitorizamos la salud de la infraestructura a través de nuestro SOC (Centro de Operaciones de Seguridad) operativo las 24 horas del dÃa. Algoritmos de aprendizaje automático detectan anomalÃas de acceso o llamadas inusuales a la base de datos de forma inmediata, alertando de cualquier comportamiento sospechoso o intento de alteración en tiempo real.
Si desea evaluar las vulnerabilidades de su infraestructura actual o implementar nuestro repositorio de proveniencia inmutable, le invitamos a ponerse en contacto con nuestros ingenieros especializados a través de nuestro Formulario de Contacto.